Maart 2026
HEMS cyberveiliger maken door standaardisatie
Expert Harm van den Brink over risico’s en oplossingen
Slimme apparaten kunnen een belangrijke bijdrage leveren aan het verlagen van het energiegebruik in woningen. Maar in veel gevallen verhogen ze ook de risico’s op cybercriminaliteit. In opdracht van Topsector Energie en RVO schreef Harm van den Brink een whitepaper over deze risico’s, de impact van een serieuze ‘hack’ en de voorwaarden waaronder HEMS (home energy management systemen) op een veilige manier zijn toe te passen.
De energietransitie heeft inmiddels geleid tot het besef dat elektrificatie een belangrijk aandeel kan leveren in het tegengaan van de klimaatverandering. Woningen worden bijvoorbeeld voorzien van pv-panelen, een warmtepomp en een thuisaccu, gecombineerd met investeringen in elektrische auto’s en bijpassende laadinfrastructuur. Deze verschillende elementen plegen echter ook een ‘aanslag’ op het net, doordat ze gezamenlijk veel vermogen vragen en eventueel ook veel vermogen (van de pv-panelen) terugleveren. Eén van de oplossingen om deze vermogenspieken tegen te gaan, is een HEMS (home energy management systeem).
HEMS
HEMS zijn slimme systemen die zowel in woningen als ook voor grotere energiesystemen zijn in te zetten om energiestromen te beheren. Het doel is om energie te besparen, kosten te verlagen en te verduurzamen. HEMS regelen hiervoor de energiestromen op basis van verschillende soorten informatie. Onder meer het actuele verbruik en gebruikspatronen, het weerbericht en kennis van piek- en daluren op het net. Het systeem bepaalt naar wens zelfstandig of adviseert de gebruiker over het beste tijdstip om bijvoorbeeld de thuisbatterij of auto op te laden, de eigen energie te gebruiken of energie aan het net terug te leveren. Een app maakt in veel gevallen inzichtelijk hoe de energiestromen lopen en geeft informatie over het verbruik of zelfs eventuele besparingen.
Een punt van aandacht wat hier de laatste jaren is bijgekomen, betreft cybersecurity. Harm van den Brink heeft jarenlange ervaring in dit onderwerp, met betrekking tot zowel de technische als de juridische aspecten. Voor de Topsector Energie en RVO schreef hij de whitepaper ‘Slimme woningen, betrouwbare energie: cyberweerbare toekomst van HEMS’. Van den Brink: ‘Om een HEMS in staat te stellen te sturen op de genoemde factoren, zal het moeten communiceren met zowel verschillende apparaten in woningen, zoals warmtepompen, slimme meters, pv-installaties en laadsystemen, als databronnen erbuiten. Kortom: er zijn verbindingen aanwezig die eventueel ook te gebruiken zijn door kwaadwillenden om systemen in woningen binnen te dringen.’
‘Voor particulieren is het niet meer dan ‘heel vervelend’ wanneer apparaten worden gemanipuleerd, hoewel het ook financiële gevolgen kan hebben. Wanneer het echter een groot aantal hacks gelijktijdig betreft van eenzelfde type systeem, dan kan dit uiteindelijk ook leiden tot schade – of uitval – van een heel energiesysteem. Laten we met elkaar goed beseffen hoe een onveilige, relatief simpele HEMS uiteindelijk tot een nationaal probleem kan leiden. Zeker nu de behoefte groeit om in huishoudens net-intensieve apparaten te sturen; zowel voor duurzame energie als ook in het belang van het energienet.’
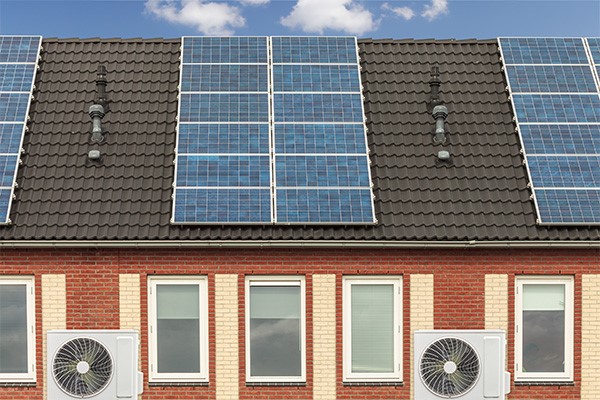 HEMS regelen de energiestromen van zowel opwekkers als gebruikers in woningen.
Technische eigenschappen
HEMS zijn beschikbaar in verschillende varianten. Deze maken gebruik van een microcontroller of een compleet computersysteem waarop een besturingssysteem draait, bijvoorbeeld Linux. De eenvoudigste van de twee is de versie met de microcontroller die in staat is één of een beperkt aantal taken uit te voeren. De single board computer (SBC) daarentegen is een volwaardige computer die veel meer en complexere taken aankan. Onder andere omdat hier meer softwarepakketten gelijktijdig op kunnen draaien en het systeem toegang heeft tot open source software. Updates van onderdelen van het besturingssysteem worden door de fabrikant geregeld. Voor de communicatie onderling en het aansturen van de uiteenlopende apparaten is een groot aantal protocollen beschikbaar, waarvan de bekendste Modbus RTU, Modbus TCP, Z-wave en S2 zijn.
Door de introductie van HEMS zijn simpele woningapparaten in veel gevallen automatisch verbonden met ‘de cloud’. Deze wordt onder meer gebruikt om actuele informatie op te halen, zoals dynamische elektriciteitsprijzen, uurtarieven die gekoppeld zijn aan de markt of weersvoorspellingen. Daarnaast wordt de cloud gebruikt voor de opslag van data die een rol spelen bij monitoring en onderhoud; bijvoorbeeld software-updates en het monitoren van de status van apparaten. Tevens kan een externe partij, zoals een (regionale) netbeheerder of een energieleverancier, signalen via de cloud versturen om zo netcongestie te verminderen of in te spelen op energieprijzen. De signalen kunnen zowel adviserend als (eventueel) dwingend zijn.
Van den Brink: ‘Zowel deze protocollen als de verbinding met de cloud zijn belangrijke aspecten in het kader van cybersecurity. Dit is onder meer te zien in de architectuur van een HEMS (figuur 1). Hierbij focussen we ons vooral op de communicatie naar de woning en van de HEMS naar de apparaten in de woning.’
‘Een hacker die 300.000 accu’s van elk 10kW weet te bereiken, is al in staat een serieus probleem te veroorzaken’
Cyberveiligheid
Specifiek de koppeling met de cloud maakt een HEMS kwetsbaar voor cyberaanvallen via internet. Onvoldoende beveiligde verbindingen, het ontbreken van encryptie of authenticatie en slecht wachtwoordbeheer maken het makkelijker voor kwaadwillenden om toegang te krijgen tot gebruikersaccounts. Ditzelfde geldt voor fouten in de cloudsoftware of slecht autorisatiebeheer (wie heeft toegang tot welk apparaat).
Van den Brink: ‘De manieren waarop een aanvaller toegang kan krijgen tot een computersysteem, netwerk of applicatie om schade aan te richten, gegevens te stelen of controle over te nemen, noemen we aanvalsvectoren. Binnen de woning kunnen zwakke plekken in de beveiliging van (wifi-)netwerken, verouderde firmware of ongeautoriseerd fysiek toegang tot het HEMS en de bekabeling, een aanvalsvector vormen. Ook door onveilige instellingen, zoals standaard-wachtwoorden of niet-geüpdatete software in bijvoorbeeld warmtepompen, laadpalen of thuisbatterijen, ontstaat het risico dat iemand in het netwerk de werking van het HEMS of deze apparaten kan overnemen of verstoren.’
Ook onopzettelijke fouten kunnen leiden tot problemen. Bijvoorbeeld programmeerfouten of algoritmes die niet goed zijn getest en die leiden tot het foutief aansturen van apparaten. Andere vormen zijn onjuiste of verouderde data met betrekking tot capaciteitsprofielen, weersvoorspellingen of energieprijzen waardoor apparaten op een verkeerd (ongunstig) moment in- of uitschakelen.
Van den Brink: ‘Als er geen controlemechanisme is voor de integriteit van gegevens, kunnen verkeerde instellingen of menselijke fouten een kleine afwijking in het systeem veroorzaken, maar ook ernstige storingen in het energiegebruik en de stabiliteit van het net teweegbrengen. In de whitepaper staan de verschillende aanvalsvectoren – lokale vectoren, communicatievectoren, cloud vectoren en onopzettelijke kwetsbaarheden – uitgebreid beschreven.’
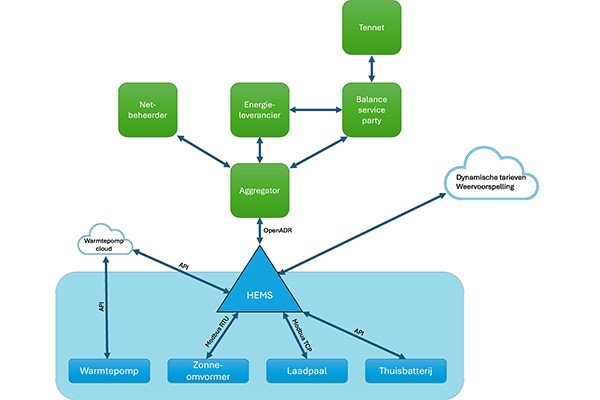 1. Architectuur van een HEMS.
Hack
Hoe serieus de impact écht kan zijn, beschrijft Van den Brink in een apart hoofdstuk. Hij maakt daarbij onderscheid in:
• uitval van het lokale stroomnet,
• verstoring van de systeembalans en frequentieproblemen op Europees niveau,
• financiële risico’s voor energiebedrijven door verkeerde biedingen,
• gevolgen voor de consument zelf, waaronder geen verwarming of koeling, geen warm water of een lege accu.
Van den Brink: ‘De meeste verstoringen zijn begrijpelijk en tot op zekere hoogte te overzien. De verstoring van de systeembalans en frequentieproblemen op Europees niveau is echter een gevolg met een ingrijpender impact. Elke afwijking van de frequentie van het net – die exact 50 Hz betreft – kan in Europa tot grote problemen leiden, waaronder stroomuitval. Natuurlijk hebben we een buffer die varieert van 3 tot 12 GW om eventuele schommelingen op te vangen. Een hacker die 300.000 accu’s van elk 10 kW weet te bereiken, is echter al in staat om een serieus probleem te veroorzaken. De getallen die ik hier noem met betrekking tot het aantal accu’s en hun vermogen zijn realistisch en hiermee dus ook het risico van een verstoring van de systeembalans. Zeker omdat het Europese elektriciteitsnet één verbonden geheel is, waardoor de gevolgen zich snel en over een zeer groot gebied kunnen uitspreiden. Het risico is nog groter wanneer dezelfde – kwetsbare – HEMS in verschillende landen worden toegepast.’
Verhogen cybersecurity
Het vaststellen en erkennen van het probleem is één ding, het oplossen vereist de nodige moeite, maar is technisch gezien gewoon mogelijk. Van den Brink: ‘Het kernwoord hierbij is wellicht standaardisatie. Waar we op dit moment namelijk mee te maken hebben, is een wildgroei aan systemen, wat gepaard gaat met een diversiteit aan protocollen. Zo’n zeven stuks voor communicatie tussen apparaten in huis en zes stuks die zijn afgestemd op energieflexibiliteit. Bovendien moeten bestaande systemen in veel gevallen beter worden beveiligd – een soort retrofit – terwijl startups met nieuwe producten zich in veel gevallen beter bewust moeten zijn van het thema veiligheid. Dat gebeurt lang niet altijd; zeker niet in industriële omgevingen, waar vaak wordt geleund op de gedachte dat zij te maken hebben met een afgeschermde omgeving en netwerk. Dat is anno 2026 allang niet meer zo: alles is gekoppeld, uiteindelijk ook aan internet.’
Van den Brink ziet er niets in om enkele grote partijen de verantwoordelijkheid te laten nemen. Zij hebben wellicht de kennis en middelen om cybersecurity op orde te hebben, maar het leidt ook tot minder diversiteit en het feit dat één enkele grote speler een aantrekkelijk doelwit wordt. ‘Ik zie meer in standaardisatie van de protocollen. Op deze manier communiceren systemen grotendeels op dezelfde manier, waardoor cyberbeveiliging ook uniformer is toe te passen.’
‘Vergelijkbaar met de aanpak rondom laadpalen, waar cybersecurity, zoals versleuteling van communicatie, certificaatbeheer en updates en cipher suites onderdeel van het protocol zijn gemaakt. Dit zou voor HEMS kunnen door in de belangrijkste protocollen security in te bedden, en meteen certificaat- en sleutelbeheer (PKI) te regelen. Wanneer fabrikanten onderling afspraken zouden maken en standaardiseren op protocollen die goed zijn te beveiligen met versleuteling en authenticatie, dan lijkt me dat een goede eerste stap. Oude protocollen, zoals Modbus TCP, kunnen dan uitfaseren. En laten we ook niet vergeten daarbij Europese ontwikkelingen in de gaten te houden. Zo heeft Duitsland momenteel een voorkeur voor EEBus.’
Rol installatiesector
Zaken juridisch vastleggen brengt duidelijkheid, maar in de praktijk is het ook belangrijk om zeker te weten dat elke situatie sluitend wordt beveiligd en dat er geen zaken over het hoofd worden gezien in zowel het ontwerp als het gebruik. ‘Hiervoor is het belangrijk om best practices te gebruiken en bijvoorbeeld het NIST Cybersecurity Framework voor het beheren van cyberrisico’s. Verder denk ik dat de installatiebranche zelf ook een belangrijke rol kan spelen om cybersecurity op de kaart te zetten. Gewapend met voldoende kennis zouden bedrijven in de sector in staat moeten zijn om eindgebruikers of projectontwikkelaars uit te leggen waarom specifieke producten wel of niet verstandig zijn. En wat de impact is wanneer voor een onveilig product wordt gekozen. Daarbij moeten ze uiteraard ook in staat zijn om te beoordelen of bepaalde producten of oplossingen veilig zijn.’
Vanaf 11 december 2027 kan iedereen voor een ‘check’ terugvallen op de Cyber Resilience Act (CRA). Dit is een Europese verordening die zich richt op het verbeteren van de beveiliging van digitale producten. Deze geldt dan ook voor alle producten met digitale elementen en heeft niet alleen betrekking op fabrikanten, maar ook op importeurs en distributeurs. Andere standaarden zijn bijvoorbeeld de ISO 27001 (certificering van een bedrijf) en ETSI EN 303 645 die zich richt op cybersecurity voor consumenten-IoT.
Van den Brink: ‘Op dit moment kunnen we de conclusie trekken dat naast standaardisatie van protocollen het belangrijk is dat er een overzicht komt van alle relevante wetgeving. Met daarin aangegeven voor welke categorieën en apparaattypen zij gelden en hoe je ze moet interpreteren. Dit is vooral belangrijk voor fabrikanten om te kunnen voldoen aan de juiste richtlijnen, terwijl ze gelijktijdig kunnen blijven innoveren.’
TSE Digitalisering
Het programma Digitalisering binnen de Topsector Energie (TSE) richt zich op de digitalisering van het energiesysteem, met speciale aandacht voor het versnellen van de energietransitie door digitale sleuteltechnologieën en het met partners in de sector inrichten van de juiste randvoorwaarden voor een goede digitalisering in het veranderende energiesysteem.
Harm van den Brink
De schrijver van de whitepaper is een expert in IT en cybersecurity, met een bijzondere focus op de energiesector. Met meer dan tien jaar ervaring in de laadinfrastructuur heeft hij diepgaande kennis opgebouwd op het gebied van laadsturing, wetgeving, cybersecurity en de bijbehorende protocollen. Zijn expertise strekt zich uit van theoretische concepten tot het praktische, hands-on bouwen van oplossingen, waarbij hij theorie direct toetst aan de praktijk.
De whitepaper ‘Slimme woningen, betrouwbare energie: cyberweerbare toekomst van HEMS’ is hier te downloaden.
Tekst: ing. Marjolein de Wit - Blok
Fotografie: Getty Images, Harm van den Brink